
Violation de données personnelles : que faire dans les 72 heures ?
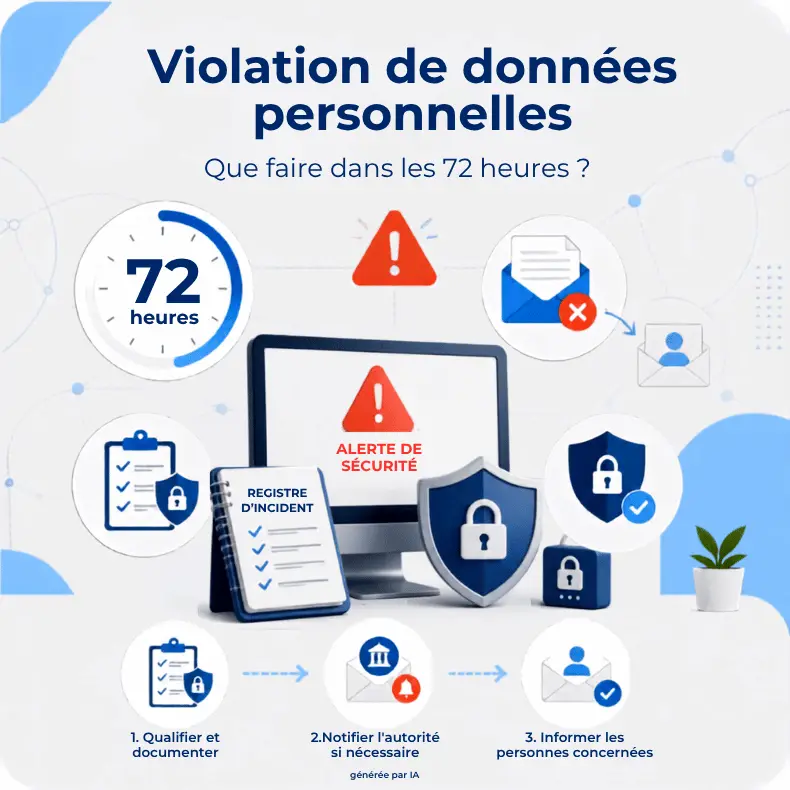
Violation de données personnelles : que faire dans les 72 heures ?
Un email envoyé au mauvais destinataire, un serveur compromis, un fichier client rendu accessible par erreur : une violation de données personnelles peut prendre des formes très différentes, mais elle déclenche toujours la même contrainte réglementaire — un délai de 72 heures pour notifier la CNIL, quand la violation présente un risque pour les personnes concernées.
Qu’est-ce qu’une violation de données, exactement ?
Le RGPD définit la violation de données de façon large : toute violation de la sécurité entraînant, de manière accidentelle ou illicite, la destruction, la perte, l’altération, la divulgation ou l’accès non autorisé à des données personnelles. Cela couvre aussi bien une cyberattaque qu’une simple erreur humaine — un fichier envoyé à la mauvaise personne est, juridiquement, une violation de données au même titre qu’un piratage.
Le compte à rebours des 72 heures
Le délai démarre dès que l’entreprise a connaissance de la violation — pas dès qu’elle en comprend toutes les conséquences. Dans ce délai, trois étapes doivent être engagées en parallèle :
1. Qualifier et documenter l’incident
Il faut établir rapidement : quelles données sont concernées, combien de personnes sont touchées, quelle est la cause de l’incident, et surtout, quel est le risque réel pour les personnes (usurpation d’identité, préjudice financier, atteinte à la réputation…). Cette qualification détermine si une notification à la CNIL est obligatoire.
2. Notifier la CNIL si le risque est avéré
Si l’incident présente un risque pour les droits et libertés des personnes concernées, la notification à la CNIL est obligatoire, via son téléservice dédié. Elle doit préciser la nature de la violation, les catégories et le nombre approximatif de personnes et de données concernées, les conséquences probables, et les mesures déjà prises ou envisagées.
Une notification incomplète dans les délais est généralement mieux perçue par la CNIL qu’une absence totale de notification — l’entreprise peut compléter le dossier ultérieurement.
3. Informer les personnes concernées, si le risque est élevé
Au-delà d’un simple risque, si la violation est susceptible d’engendrer un risque élevé pour les personnes (données bancaires, données de santé, données sensibles exposées), l’entreprise doit également informer directement les personnes concernées, dans un langage clair, en leur indiquant les mesures prises et les précautions à prendre de leur côté.
Anticiper plutôt que subir
La contrainte des 72 heures est intenable si elle est découverte le jour de l’incident. Ce qui fait la différence, en pratique :
- Une procédure interne connue de tous : qui alerte qui, en combien de temps.
- Un registre des traitements à jour, qui permet d’identifier immédiatement les données et systèmes concernés.
- Des collaborateurs formés à signaler sans délai, y compris — et surtout — quand ils sont eux-mêmes à l’origine de l’erreur.
C’est souvent ce dernier point qui fait défaut : la peur de signaler une erreur retarde l’alerte de plusieurs jours, alors que c’est précisément la rapidité de réaction qui limite le risque, pour l’entreprise comme pour les personnes concernées.
conform-IT forme vos équipes à réagir correctement face à une violation de données, avec un registre de preuve exportable pour documenter chaque incident. Découvrez notre formation RGPD.