
Phishing : reconnaître un email piégé avant de cliquer
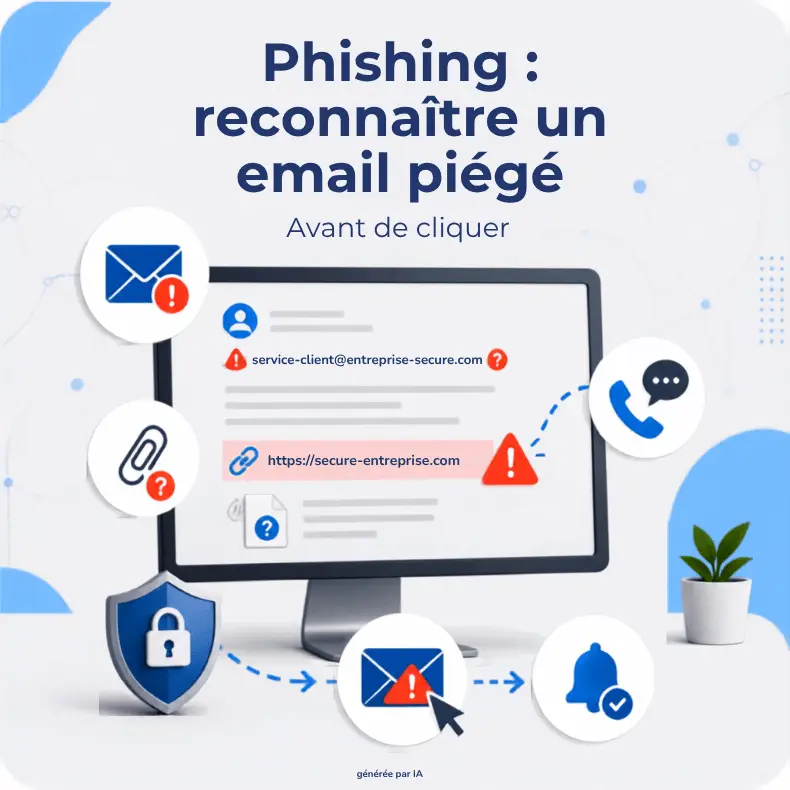
Phishing : reconnaître un email piégé avant de cliquer
Le phishing (ou hameçonnage) reste la porte d’entrée numéro un des cyberattaques en entreprise. Pas besoin d’exploiter une faille technique complexe : il suffit qu’un seul salarié clique sur le mauvais lien ou ouvre la mauvaise pièce jointe. Les attaques sont de plus en plus soignées — logo exact, ton professionnel, faux nom de domaine à une lettre près — mais quelques réflexes suffisent à en repérer l’essentiel.
Les signaux qui doivent alerter
- L’urgence artificielle : “compte bloqué sous 24h”, “facture impayée”, “action requise immédiatement”. Le phishing joue sur la précipitation pour empêcher de vérifier.
- L’expéditeur presque juste : une adresse qui ressemble au vrai domaine de l’entreprise ou du fournisseur, avec une lettre changée, un tiret ajouté, ou une extension différente (.fr au lieu de .com).
- Une demande inhabituelle : un virement urgent, un changement de RIB, une demande d’identifiants — surtout si elle vient “du dirigeant” par un canal inhabituel (email alors qu’il appelle d’habitude).
- Un lien qui ne correspond pas : au survol (sans cliquer), l’adresse affichée en bas de l’écran ne correspond pas au texte du lien ou au site attendu.
Le réflexe avant de cliquer
Face à un doute, un seul geste suffit : vérifier par un autre canal. Un appel rapide au collègue ou au fournisseur, via un numéro déjà connu (pas celui indiqué dans l’email), lève l’ambiguïté en quelques secondes. Ce réflexe simple bloque la quasi-totalité des tentatives, y compris les plus travaillées.
Si le clic a déjà eu lieu
Un salarié qui a cliqué sur un lien suspect, ouvert une pièce jointe douteuse ou saisi ses identifiants sur un faux site ne doit jamais gérer la situation seul ni la passer sous silence. Le signalement immédiat au service compétent — même en cas de doute, même si “ce n’est peut-être rien” — est ce qui permet de limiter les conséquences avant qu’un accès compromis ne soit exploité.
Ce qui protège une entreprise dans la durée
Aucun filtre anti-spam n’arrête 100 % des tentatives. C’est la vigilance de chaque collaborateur, entretenue dans la durée et pas seulement lors d’une session de sensibilisation ponctuelle, qui fait la différence.
conform-IT forme l’ensemble de vos équipes à repérer le phishing et les autres réflexes cybersécurité du quotidien, avec un registre de preuve exportable. Découvrez notre formation Cybersécurité.