
Authentification multifacteur (MFA) : pourquoi un mot de passe ne suffit plus
Authentification multifacteur (MFA) : pourquoi un mot de passe ne suffit plus
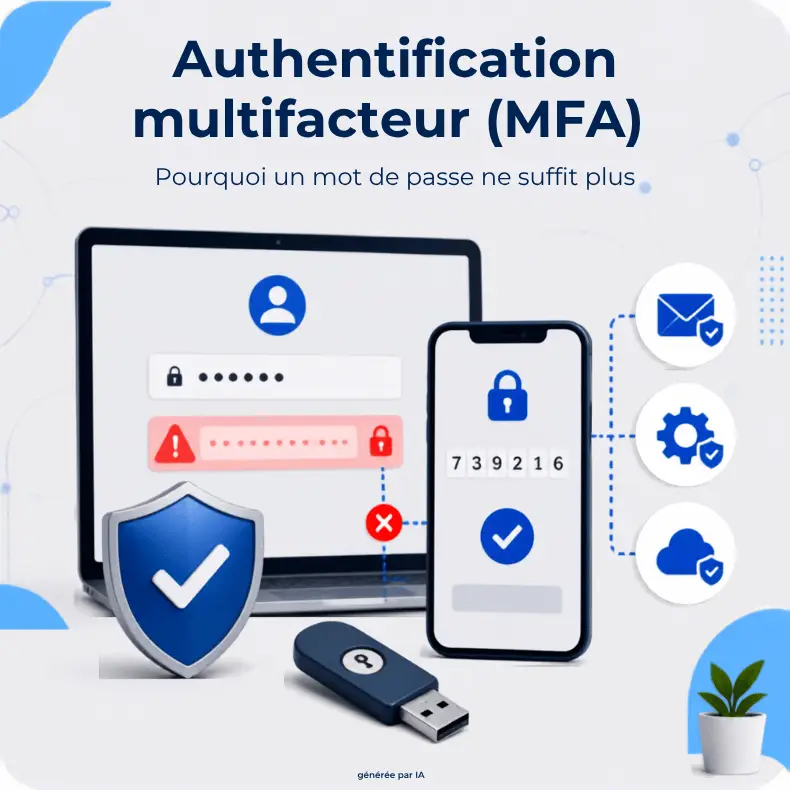
Un mot de passe, même complexe, ne protège plus grand-chose seul. Il peut être deviné, réutilisé sur plusieurs sites, ou volé lors d’une fuite de données chez un service tiers — sans que l’entreprise en soit responsable ni même informée. L’authentification multifacteur (MFA) ajoute une étape qui change la donne : même un mot de passe compromis ne suffit plus à accéder à un compte.
Ce que change concrètement le MFA
Le principe est simple : en plus du mot de passe (ce que l’on sait), une seconde preuve d’identité est demandée — un code envoyé par SMS ou généré par une application, une clé physique, ou une validation sur le smartphone (ce que l’on possède). Un attaquant qui a réussi à voler un mot de passe, par phishing ou par une fuite de données, se retrouve bloqué à cette seconde étape.
Pourquoi le mot de passe seul ne suffit plus
- La réutilisation de mots de passe entre comptes personnels et professionnels est très répandue : une fuite chez un service grand public peut exposer un mot de passe utilisé aussi au travail.
- Le phishing reste efficace : même un utilisateur vigilant peut, un jour de fatigue ou de précipitation, saisir ses identifiants sur un faux site.
- Les attaques automatisées testent des milliers de combinaisons de mots de passe par minute sur les services exposés sur internet.
Dans chacun de ces cas, le MFA arrête l’attaque là où le mot de passe seul aurait cédé.
Où l’activer en priorité
Tous les comptes ne se valent pas. La priorité va aux accès les plus sensibles : messagerie professionnelle (souvent la clé de tous les autres comptes via la réinitialisation de mot de passe), outils de gestion financière, accès administrateur, VPN et outils de télétravail, stockage cloud contenant des données clients.
Le réflexe côté salarié
Une notification MFA reçue sans l’avoir demandée n’est jamais anodine : c’est le signe qu’un tiers connaît le mot de passe et tente de s’en servir. Le réflexe attendu est de refuser la demande et de signaler l’événement immédiatement, plutôt que de l’ignorer en pensant à une erreur technique.
conform-IT forme vos équipes aux bons réflexes cybersécurité — mots de passe, MFA, signalement d’incident — avec un badge horodaté par salarié formé. Découvrez notre formation Cybersécurité.